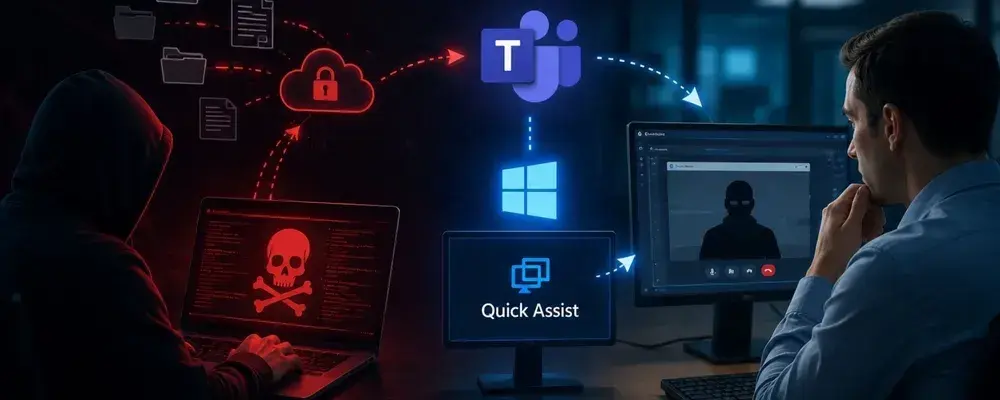
O grupo de ransomware DragonForce invadiu a rede de uma grande empresa de serviços dos Estados Unidos e ficou escondido por até dois meses. Para isso, os criminosos camuflaram o tráfego de comando e controle dentro do Microsoft Teams. A informação é de um relatório publicado pela Symantec e pela Carbon Black na última terça-feira (16).
Tráfego de comando e controle, ou C&C, é a comunicação entre o malware instalado na máquina da vítima e o servidor controlado pelos atacantes. Basicamente, é por esse canal que os criminosos enviam comandos e recebem dados roubados. No caso do DragonForce, esse tráfego ficou disfarçado dentro de conexões comuns do Teams.
Para realizar a invasão, os atacantes usaram um RAT, sigla em inglês para cavalo de troia de acesso remoto. Esse tipo de malware permite controlar a máquina infectada à distância, como se o criminoso estivesse sentado na frente do computador da vítima.
Backdoor escondia conexões dentro de servidores do Teams
Os pesquisadores batizaram o malware usado no ataque de Backdoor[.]Turn. O programa foi escrito na linguagem de programação Go e abusava dos servidores TURN do Microsoft Teams. Esses servidores fazem parte da infraestrutura de chamadas de vídeo e voz do aplicativo.
O backdoor obtinha um token de visitante anônimo nos serviços de identidade do Teams, que são baseados na infraestrutura do Skype. Com esse token, ele usava um servidor TURN legítimo da Microsoft para abrir uma conexão disfarçada de acesso comum ao Teams.
Essa conexão funcionava através do QUIC, um protocolo de transporte de rede. Isso porque o uso do QUIC, somado à aparência de tráfego do Teams, deixava a comunicação maliciosa quase indistinguível para as ferramentas de segurança.
Defensores só viam acessos legítimos ao Teams
De acordo com os pesquisadores, a configuração do Backdoor[.]Turn fazia os softwares de segurança identificarem apenas conexões com servidores legítimos do Teams. Isso impedia as equipes de defesa de perceber que dados estavam sendo roubados da rede.
Além de camuflar a comunicação, o backdoor tinha outras funções. Ele permitia executar comandos remotamente e escanear a rede em busca de outras máquinas vulneráveis.
O malware também se movia lateralmente pela rede usando credenciais roubadas. Isso significa que, ao comprometer um computador, os atacantes usavam as senhas encontradas nele para acessar outras máquinas da mesma rede. O Backdoor[.]Turn ainda furtava senhas salvas em navegadores.
Falha desconhecida em driver da Huawei ajudou a esconder o ataque
Os criminosos também exploraram uma vulnerabilidade em um driver da Huawei. Na época do ataque, essa falha ainda não era conhecida publicamente. Ela só foi detalhada pela empresa de segurança Huntress em março de 2026.
Essa técnica é conhecida como BYOVD, sigla em inglês para traga seu próprio driver vulnerável. Basicamente, o atacante instala um driver legítimo, mas com falhas de segurança, no sistema da vítima. Isso porque, com esse driver vulnerável, é possível rodar código com privilégios altos no sistema e burlar ferramentas de detecção, como antivírus e soluções de EDR.
Mudanças no Windows garantiram acesso contínuo à rede
Para manter o acesso pelo maior tempo possível, os atacantes alteraram configurações do Windows. Eles desativaram a opção Limit Blank Password, que normalmente bloqueia logins com senhas em branco em contas administrativas.
Os criminosos também criaram novas contas de usuário dentro da rede. Isso garantia um caminho de acesso extra, caso a invasão original fosse descoberta pela equipe de segurança da empresa.
Outra medida foi alterar as regras do firewall. A mudança liberou o acesso remoto à rede sem bloquear a comunicação com o servidor de comando e controle dos atacantes.
Invasão pode ter começado por falha em servidor SQL
Segundo os pesquisadores, o primeiro acesso à rede da vítima provavelmente aconteceu pela exploração de uma vulnerabilidade em um servidor SQL ou MSSQL. A partir desse ponto de entrada, os atacantes avançaram até o restante da infraestrutura da empresa.
Depois de até dois meses circulando pela rede sem serem detectados, o grupo finalmente lançou o ransomware DragonForce. O ataque envolveu o roubo de dados e a criptografia das máquinas da empresa.
Não há informações públicas sobre se a vítima pagou o resgate para obter a chave de descriptografia. Também não se sabe se houve negociação para a exclusão dos dados roubados pelos criminosos.
DragonForce é um dos grupos de ransomware mais ativos da atualidade
O DragonForce se tornou um dos grupos de ransomware mais conhecidos dos últimos anos. O coletivo já reivindicou ataques contra diversas redes varejistas de grande porte.
Para os pesquisadores, a combinação entre o uso do Backdoor.Turn e as técnicas de evasão com múltiplos drivers vulneráveis coloca o DragonForce entre os grupos de ransomware mais capazes e persistentes em atividade atualmente.
Fonte: TecMundo