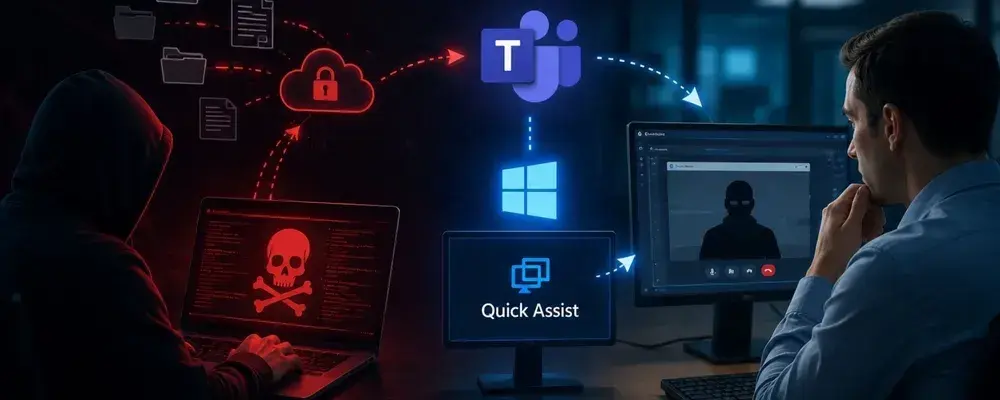
Uma campanha ativa desde janeiro deste ano utiliza chamadas falsas via Microsoft Teams para convencer funcionários a conceder acesso remoto a cibercriminosos. Pesquisadores da Zscaler ThreatLabz identificaram que os invasores utilizam uma família de backdoors chamada GoGRPC para roubar dados e vender informações para grupos de ransomware.
Através de um extenso relatório, a firma de cibersegurança explica que a ofensiva é iniciada com uma técnica chamada de spam bombing. Esse é o termo técnico usado para descrever uma inundação repentina e massiva de e-mails indesejados na caixa de entrada da vítima. Isso deixa o trabalho do funcionário basicamente paralisado.
Com a frustração de não conseguir executar suas tarefas, uma chamada no Microsoft Teams começa a tocar. Ao atender o chamado, o usuário começa a conversar com alguém aparentemente confiável, com tom de voz calmo, e que se apresenta como parte da equipe de TI da empresa.
Esse agente oferece uma solução rápida: abrir o recurso de Quick Assist do Windows destinado para suporte remoto. Assim que o usuário permite o acesso para essa pessoa, os criminosos ganham um caminho direto para o computador da vítima, sem precisar distribuir um malware ou recorrer a ataques de phishing.
O principal perigo desse golpe é que ele utiliza a engenharia social para convencer a vítima a abrir o Quick Assist e todo o processo vem de ferramentas autênticas do Windows e da Microsoft. Ao ter o controle dos computadores, os criminosos vendem esses dados para quadrilhas de ransomware realizarem ataques.
Ladrões profissionais
A Zscaler ThreatLabz classifica esses criminosos como Initial Access Brokers, ou Corretores de Acesso Inicial, em tradução livre. É como se esses agentes fossem especialistas em destrancar portas de lojas para que os verdadeiros ladrões entrem e roubem todos os itens rapidamente.
Ao obter acesso do sistema via Quick Assist, os atores mal-intencionados abrem o PowerShell e inserem scripts ocultos que baixam o protagonista desta campanha: o malware GoGRPC. Esse é um vírus escrito na linguagem Go e que funciona como um backdoor, ou seja, uma brecha oculta no sistema.
O interessante desse malware é que ele se comunica com os criminosos ao utilizar o protocolo gRPC. Essa é uma tecnologia criada pelo Google para conectar serviços modernos de internet. Por ser um recurso legítimo, os hackers utilizam o serviço para se camuflar na rede e burlam os sistemas de detecção.
Desde janeiro de 2026, os pesquisadores já identificaram quatro grandes evoluções do GoGRPC:
Lep (Janeiro): A primeira versão, com foco em identificar a máquina e garantir persistência;
Giver (Fevereiro): Adicionou capacidade de operar sem limites de tempo;
Pet (Abril): Um salto em furtividade, introduzindo técnicas de ofuscação e criptografia TLS para esconder a comunicação;
Kind (Junho): A versão mais recente e perigosa, que ofusca até mesmo a estrutura de comunicação do gRPC, focando em ambientes corporativos pesados.
Além do GoGRPC, os hackers começaram a distribuir outras ferramentas para criar túneis invisíveis na rede corporativa da vítima. Os especialistas encontraram proxies reversos, chamados de RevSocket (escrito em Go), PyGRCP (Python) e o RSOX (Rust), encontrado recentemente. Esses proxies funcionam como uma “ponte” para atacar camadas mais profundas dos servidores da empresa.
Fonte: TecMundo