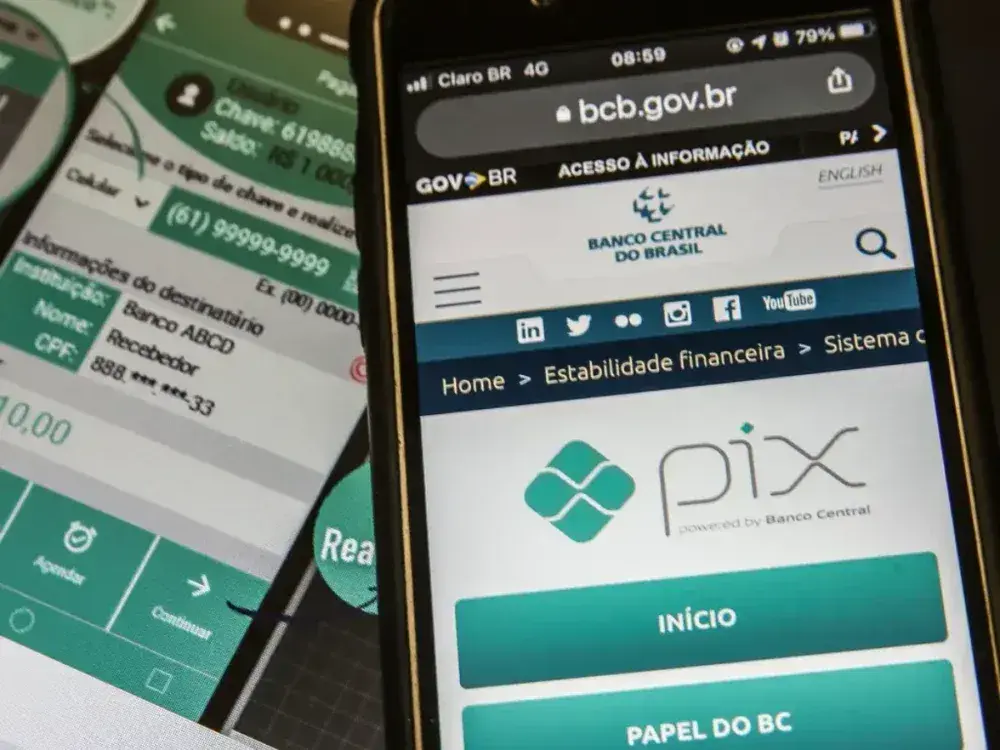
Um novo golpe no Pix está atingindo lojas virtuais brasileiras e pode desviar o dinheiro pago pelos consumidores sem que eles percebam. Segundo a empresa de cibersegurança Kaspersky, ao menos 90 e-commerces de pequeno e médio porte já foram infectados por um programa malicioso que troca o QR Code verdadeiro por um código fraudulento.
O malware altera a página de pagamento da loja e direciona o valor para contas controladas pelos criminosos. Além disso, o golpe também modifica os dados da opção “copia e cola” do Pix.
O pesquisador independente de segurança conhecido como “eremit4” descobriu a ameaça recentemente. De acordo com a Kaspersky, os ataques ocorrem desde junho de 2025 e atingem lojas de setores como ótica, autopeças, moda e plataformas de financiamento coletivo.
Há ainda um ponto em comum entre as vítimas: elas utilizam a plataforma de comércio eletrônico de código aberto Magento.
Como funciona o golpe do QR Code falso?
Os criminosos utilizam seis domínios de comando e controle para inserir o código malicioso nas páginas de checkout.
Assim que o cliente escolhe pagar por Pix, o programa troca o QR Code gerado pela loja. Na mesma hora, ele também altera a sequência usada para o pagamento por “copia e cola”.
Para o lojista, a fraude pode passar despercebida. A venda aparece como abandonada ou pendente porque o sistema oficial da loja não registra o pagamento.
Enquanto isso, o cliente acredita que concluiu a compra. Em muitos casos, ele só descobre o golpe dias depois, ao procurar a empresa por causa do atraso na entrega.
Esse intervalo ajuda os criminosos a distribuir o dinheiro roubado entre várias contas de terceiros. Dessa forma, a recuperação dos valores se torna mais difícil.
Golpe também ameaça quem compra pelo celular
Segundo Fabio Assolini, pesquisador líder de segurança da Kaspersky, a técnica pode ganhar escala porque já circula em fóruns ligados ao cibercrime.
“Com a técnica agora pública nos fóruns do cibercrime, outros grupos criminosos devem adotá-la rapidamente”, afirmou.
Além disso, o especialista alerta que usuários de celular também ficam expostos ao golpe. Isso ocorre porque muitos sites oferecem a opção de copiar e colar o código Pix diretamente no aplicativo do banco.
A situação pode ficar ainda mais complexa com o avanço de recursos como Pix Automático e Pix Parcelado. Segundo Assolini, essas modalidades também utilizam QR Code e, sem proteção adequada, podem ampliar o risco de cobranças indevidas.
Como evitar o golpe do Pix?
A Kaspersky recomenda que os lojistas mantenham plataformas, sistemas de gerenciamento de conteúdo e frameworks sempre atualizados. Além disso, empresas devem aplicar correções de segurança e abandonar versões que já não recebem suporte.
Outro cuidado importante envolve o acesso aos painéis administrativos. As empresas devem adotar autenticação em dois fatores e trocar senhas periodicamente.
Ao mesmo tempo, monitorar apenas o servidor não é suficiente. Como o código malicioso pode alterar informações diretamente no navegador do cliente, a empresa também precisa verificar a integridade dos arquivos do checkout e fazer auditorias frequentes.
A companhia também recomenda automatizar a validação dos pagamentos. Assim, o sistema pode comparar os comprovantes com o status das vendas e emitir alertas quando um pedido permanecer pendente por tempo demais.
Como o consumidor pode se proteger?
Antes de confirmar um Pix, o consumidor deve conferir cuidadosamente o nome e o CNPJ do destinatário exibidos no aplicativo do banco.
Se os dados forem diferentes dos apresentados pela loja ou indicarem uma pessoa física desconhecida, não conclua a transferência.
Além disso, desconfie de qualquer cobrança por Pix que apresente informações diferentes das esperadas. Em caso de dúvida, interrompa o pagamento e procure a loja por um canal oficial.
Outro cuidado é manter um software de segurança atualizado no celular e no computador. Essas soluções podem bloquear acessos a páginas comprometidas e emitir alertas durante a navegação.
Por fim, vale conferir os dados do beneficiário antes de cada pagamento. Alguns segundos de verificação podem evitar uma perda financeira maior.
Fonte: BPMoney